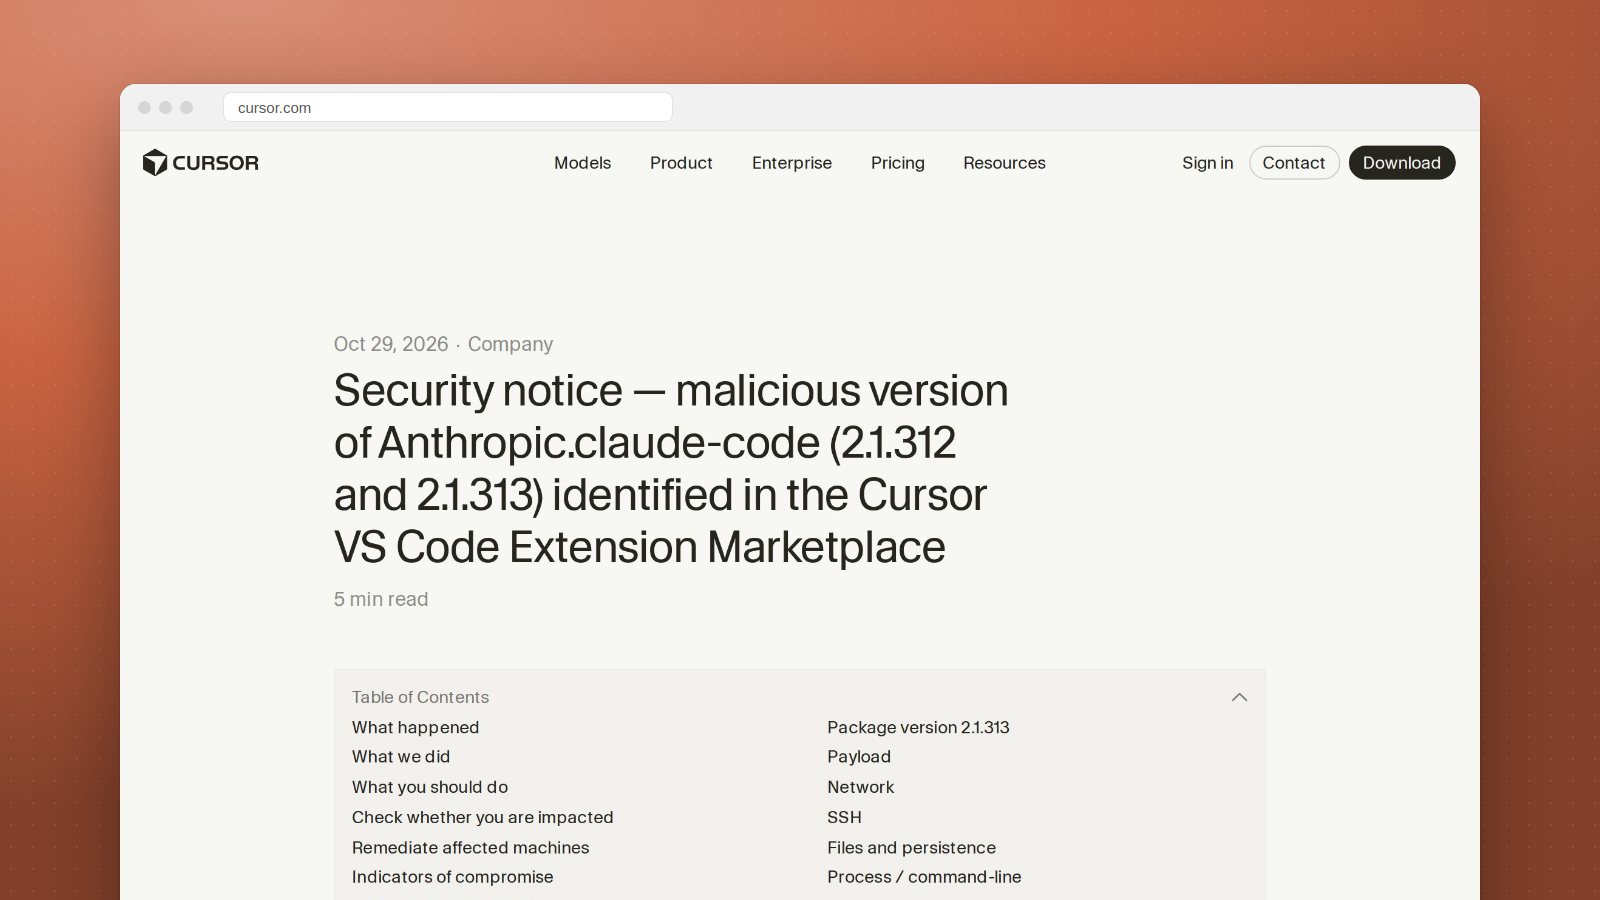
Via de extensiewinkel van Cursor is op 29 oktober een kwaadaardige, aangepaste versie van de Claude Code extensie verspreid, met een SSH-backdoor als doel. Het gaat om versie 2.1.312 en 2.1.313 van Anthropic.claude-code voor Windows en macOS. Volgens Cursor zijn die versies niet door Anthropic gemaakt.
Wat is er gebeurd?
Cursor meldt dat de besmette versies ongeveer van 2:27 tot 13:35 uur Pacific Time op 29 oktober beschikbaar waren in de Cursor-marketplace. Omgerekend is dat in Nederland ongeveer van 10:27 tot 21:35 uur (de VS zat die dag nog op zomertijd, wij al op wintertijd, dus acht uur verschil). Cursor haalde de versie uit de marketplace en blokkeerde verdere verspreiding. Als voorzorgsmaatregel ging de marketplace tijdelijk helemaal offline. Cursor zegt na een controle dat er geen andere extensies zijn aangepast, dat het eigen sleutels heeft vervangen en dat de server van de aanvaller met hulp van de hostingpartij uit de lucht is gehaald.
Hoe de aanvallers in de marketplace konden publiceren, heeft Cursor in zijn melding niet uitgelegd. Volgens The Register zegt Anthropic dat het geen inbraak bij Anthropic was en dat de versies op de eigen kanalen niet geraakt zijn. De echte Claude Code en de officiële extensie van Anthropic waren dus niet de bron. Het probleem betreft alleen gebruikers van Cursor. Aantallen getroffen gebruikers bevestigt Cursor niet.
Wat deed de malware?
Volgens Cursor deed de extensie drie dingen:
- Gegevens verzamelen: hostnaam, gebruikersnaam, besturingssysteem, thuismap, namen van omgevingsvariabelen, werkmappen, Git-e-mailadres en openbaar IP-adres gingen naar een server van de aanvaller. Het gaat om namen van variabelen, niet om de waarden. Cursor sluit later toegang tot wachtwoorden en sleutels via de backdoor niet uit.
- Een SSH-sleutel toevoegen: de code probeerde een sleutel van de aanvaller in het bestand met toegestane SSH-sleutels te zetten, de SSH-service aan te zetten en een omgekeerde SSH-tunnel naar de aanvaller te openen. Dat lukt volgens Cursor meestal niet zonder beheerdersrechten.
- Zichzelf blijvend maken: op macOS via een LaunchAgent, op Windows via een geplande taak als SYSTEM met een reserve in de opstartmap. Achtergrondscripts probeerden het ongeveer elke 60 seconden opnieuw.
De server van de aanvaller is volgens Cursor offline, maar de sleutel en de persistentie kunnen al op je computer staan. Daarom raadt Cursor opruimen aan, ook als er niets zichtbaar misgaat. Het securitybedrijf Phorion, dat een macOS-beveiligingsproduct verkoopt, beschrijft dezelfde sleutel onder de naam svc-telemetry en wijst erop dat alleen de extensie verwijderen de backdoor niet weghaalt. Dat laatste zegt ook Cursor.
Wat betekent dit voor jou?
Gebruik je Cursor op Windows of macOS en had je de Claude Code extensie geïnstalleerd of bijgewerkt op 29 oktober? Dan doe je dit.
- Controleer je machine. Cursor geeft per platform een opdracht die zoekt naar het label
svc-telemetryin je bestand met geautoriseerde SSH-sleutels (~/.ssh/authorized_keys). Op Windows kijkt de PowerShell-variant ook in het gedeelde bestand voor beheerders. Een treffer betekent dat je geraakt bent. De exacte opdrachten staan in de melding van Cursor. Haal ze daar zelf vandaan en voer niets uit wat je niet hebt gelezen. - Isoleer de machine als de check iets vindt, en laat je IT-afdeling of beveiligingscontact meekijken.
- Ruim op. Verwijder de ongeautoriseerde SSH-sleutel, de persistentie en lopende tunnelprocessen. Cursor levert hiervoor een script: een bash-script voor macOS (als jezelf draaien, niet als root) en een PowerShell-script voor Windows (als beheerder). Lees het script eerst door. Beide geven een foutmelding als er iets is blijven staan. Overweeg een schone herinstallatie van de machine.
- Vervang wachtwoorden en sleutels die op die computer bereikbaar waren: API-sleutels, SSH-sleutels, tokens en sessies. Doe dat vanaf een andere, vertrouwde computer.
Volgens Cursor gaat het alleen om Windows en macOS en om dat tijdsvenster. Twijfel je, voer dan toch de check uit. Voor de langere termijn: installeer extensies liever niet op de dag dat ze verschijnen en kijk bij een update of de uitgever en het versienummer kloppen. Gebruik je Claude Code als losse opdrachtregeltool, dan staat dat los van deze extensie. Hoe je het officieel installeert, lees je in onze uitleg over Claude Code installeren. Meer over de editor zelf staat op de pagina over Cursor. Eerder deze maand zagen we ook al hoe slecht bewaarde sleutels kunnen misgaan bij de hack van OpenCode.
Dit bericht volgt de laatste versie van de melding van Cursor (30 oktober, 11:30 uur Pacific Time). Meldingen over het aantal getroffenen en de oorzaak kunnen nog veranderen.
Bronnen
Eindredactie: Jan van Musscher, hoofdredacteur · Zo werken we
Zie AI Nieuws Daily vaker in Google: voeg ons toe als voorkeursbron