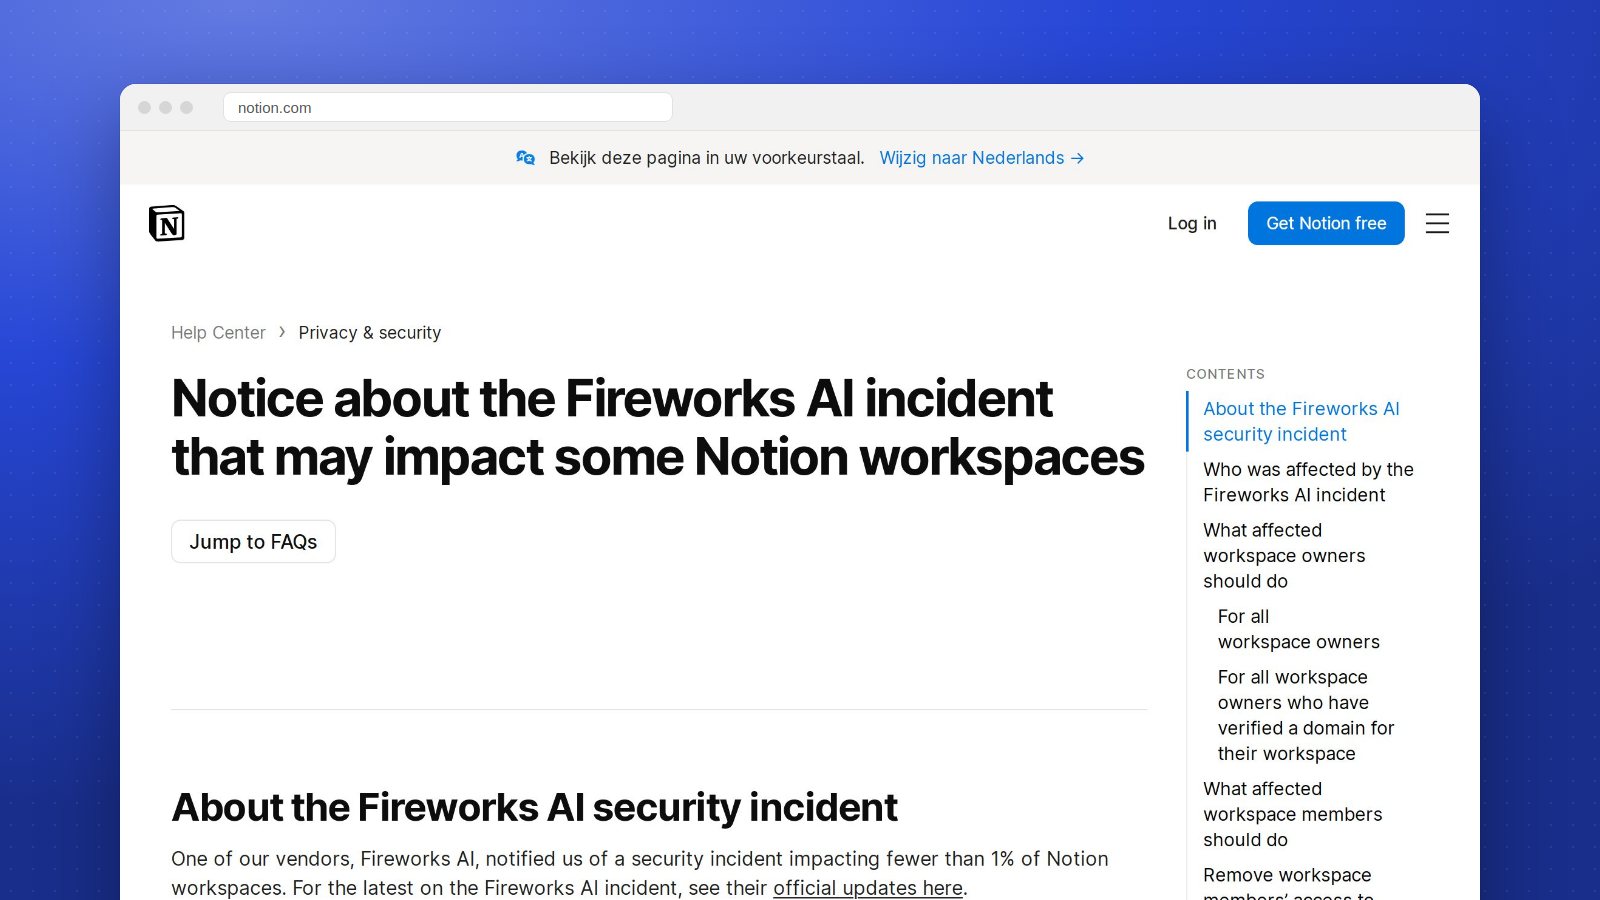
Bij het Notion AI datalek zijn chatgesprekken met Notion AI buitgemaakt via een externe leverancier, Fireworks AI. Notion schrijft op zijn helppagina dat het gaat om minder dan 1 procent van de Notion-workspaces en dat getroffen klanten rechtstreeks zijn benaderd. Heb je niets gehoord, dan is je workspace volgens Notion niet aangemerkt als getroffen.
Wat is er gebeurd?
Fireworks AI draait AI-modellen voor andere bedrijven. Notion gebruikte het bedrijf als leverancier voor het uitvoeren van open modellen en voor classificatietaken van de functie Insights. Fireworks meldde Notion een beveiligingsincident. Notion zegt dat Fireworks daarbij gegevens had bewaard van koppelingen waarvoor contractueel was afgesproken dat er niets werd opgeslagen ("zero data retention").
Volgens Notion zelf is op 3 november de verbinding met Fireworks verbroken. Notion verwijderde de data die daar stond, stuurt geen verkeer meer naar Fireworks en heeft trainingsruns stilgelegd. Insights staat uit tijdens het onderzoek. Het onderzoek loopt nog.
Fireworks beschrijft in een eigen bulletin (laatst bijgewerkt op 9 november) een aanval die begon bij een externe cloudaanbieder waar het bedrijf ontwikkelmachines draaide. Volgens Fireworks kreeg een onbevoegde partij op 24 oktober toegang tot die machines. Het bulletin noemt Notion niet. Fireworks schrijft dat de dienst waarmee klanten modellen draaien, volgens de huidige bevindingen niet is getroffen. Wel is er toegang geweest tot onder meer account- en factuurgegevens en, bij een beperkt aantal klanten, tot datasets. TechCrunch meldt dat dit de tweede inbraak bij Fireworks in ongeveer twee maanden is. Fireworks zelf noemt een eerste bulletin van 9 oktober.
Welke gegevens zijn gelekt?
Volgens Notion gaat het om de transcripties van Notion AI-chats: alles wat je in zo'n chat invoerde en wat het model antwoordde. Daarnaast meldt Notion het volgende:
- Audio, transcripties en samenvattingen van AI Meeting Notes zijn niet geraakt, tenzij je ze als invoer in een Notion AI-chat gebruikte.
- Bij de meeste workspaces hangt er geen metadata aan de transcripties die ze aan een workspace, gebruiker of bedrijf koppelt.
- Notion adviseert de gegevens als blootgesteld te beschouwen. Stond er een wachtwoord of API-sleutel in een chat, dan moet je die direct vervangen.
Wat kun je nu controleren?
Eigenaren en getroffen leden kunnen in Notion zelf zien wat het betreft. Via het vraagtekenmenu in de zijbalk staat een optie "Security incident review", alleen in een desktopbrowser met de nieuwste versie van Notion. Eigenaren kunnen er een lijst van getroffen leden downloaden. Eigenaren van workspaces met een geverifieerd domein krijgen bovendien twee csv-bestanden met de getroffen inhoud.
Wat betekent dit voor jou?
- Zoek de mail van Notion. Kijk ook in je spam. Alleen getroffen klanten zijn benaderd.
- Wissel gelekte geheimen. Heb je ooit wachtwoorden, tokens of sleutels in een Notion AI-chat gezet, vervang ze.
- Beoordeel de inhoud. Staan er klantgegevens of persoonsgegevens in de getroffen chats, dan kan je organisatie een datalek hebben dat je moet beoordelen. Onder de AVG moet een verwerker zoals Notion zo'n lek melden aan zijn klant, en de klant (de verwerkingsverantwoordelijke) beoordeelt zelf of melden bij de Autoriteit Persoonsgegevens nodig is. Is dat zo, dan geldt in principe een termijn van 72 uur nadat je ervan wist. Twijfel je, vraag je functionaris gegevensbescherming of juridisch adviseur. Meer over wat je wel en niet in AI-tools zet staat in ons artikel over AI en de AVG.
- Weet welke leveranciers meekijken. Een AI-tool draait vaak op modellen van anderen. Bij een datalek kan de zwakke plek dus bij een bedrijf zitten dat je nooit hebt uitgekozen. Leg in je AI-beleid vast welke gegevens in AI-chats mogen en vraag leveranciers naar hun verwerkers. Zie ook ChatGPT op het werk, waar dezelfde regels gelden.
Meer over de tool zelf komt op onze pagina Notion AI.
Bronnen
Eindredactie: Jan van Musscher, hoofdredacteur · Zo werken we
Zie AI Nieuws Daily vaker in Google: voeg ons toe als voorkeursbron