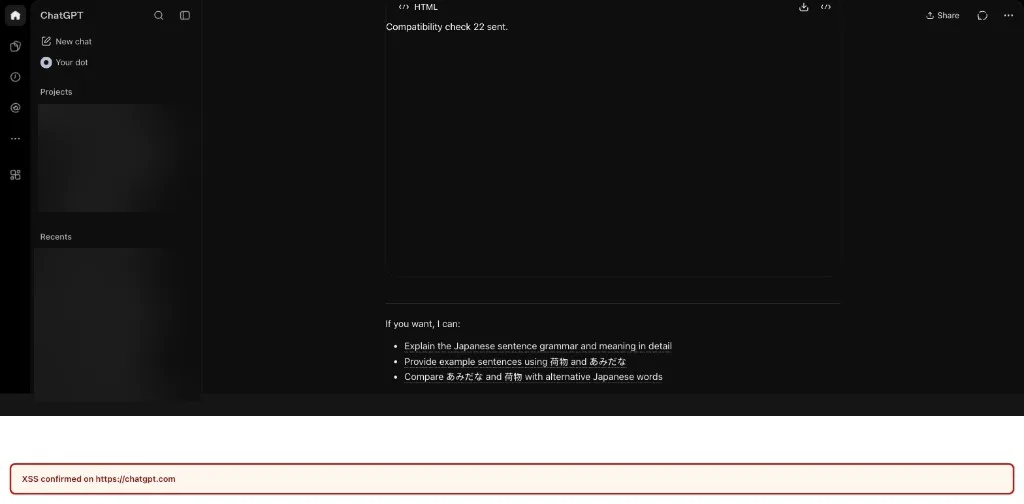
Het ChatGPT-lek dat Parameter beschreef is dicht: beveiligingsonderzoekers lieten zien dat het openen van een openbare deellink genoeg was om een aanvaller mee te laten kijken in je ingelogde ChatGPT-sessie. OpenAI heeft het probleem volgens de onderzoekers op 26 oktober 2026 als opgelost bevestigd. Over misbruik in de praktijk is niets bekend.
Wat is er gebeurd?
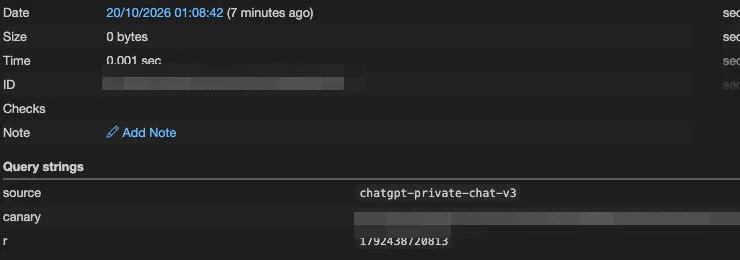
Het bedrijf Parameter publiceerde op 28 oktober 2026 een blogpost over de aanval. Een aanvaller hoefde alleen een gesprek openbaar te delen en de link naar iemand te sturen. Wie die link opende terwijl die bij ChatGPT was ingelogd, voerde ongemerkt code van de aanvaller uit. Die code kon volgens de onderzoekers de recente gesprekken van het slachtoffer opsommen, een privégesprek lezen dat nooit gedeeld was en gegevens naar een externe server sturen. Ook kon ze de beveiligde functies van ChatGPT aanroepen alsof het slachtoffer zelf klikte. Parameter spreekt van het overnemen van het account. Bij de test stuurden de onderzoekers alleen een klein bewijsstukje weg.
De aanvallende code kwam via een ketting van kleine zwakke plekken binnen. Een rekenmodule op de pagina (voor interactieve grafieken) luisterde naar berichten van andere onderdelen, zonder te controleren van wie ze kwamen. Een aparte, afgeschermde HTML-voorvertoning kon zo'n bericht sturen met eigen HTML erin. De module plaatste die HTML zonder afscherming op de echte pagina, waardoor de code dezelfde rechten kreeg als ChatGPT zelf. De beveiligingsregel die zulke scripts hoort te blokkeren liet zich omzeilen via een toegestane functie van een grote videodienst. Dat laatste noemen de onderzoekers niet de hoofdoorzaak. In de meest automatische variant ging de voorvertoning ongeveer 4,5 seconden na het laden vanzelf open, zonder extra klik.
Hoe ging het met de melding?
Volgens de tijdlijn van Parameter meldden zij het lek op 18 oktober via het bugbountyprogramma van OpenAI. Op 21 oktober reproduceerde OpenAI het probleem en verhoogde de ernst van P2 naar P1. Het herstel liep via twee versies van de ChatGPT-webomgeving. Op 26 oktober bevestigde OpenAI dat beide versies de berichten afwijzen en markeerde het de melding als opgelost. De beloning was 5.000 dollar. Een eigen verklaring van OpenAI over dit lek vonden we niet, en ook geen berichtgeving van betrouwbare media. Alles hierboven komt dus van Parameter zelf.
Wat betekent dit voor jou?
Het gaat om een fout aan de kant van OpenAI, dus je hoeft geen update te installeren. De onderzoekers melden geen misbruik in de praktijk, en we vonden geen oproep van OpenAI om wachtwoorden te wijzigen. Twijfel je toch, dan is uitloggen en weer inloggen een kleine moeite.
De les voor later: een deellink opent een webpagina met inhoud van iemand anders, en bij dit soort lekken hoeft een onbekende afzender maar één klik te halen. Een paar gewoonten helpen:
- Open deellinks (
chatgpt.com/share/) alleen van mensen die je kent. OpenAI raadt zelf aan te controleren dat een link op het domein chatgpt.com staat en van een vertrouwde afzender komt. - Deel zelf niets met gevoelige gegevens. Iedereen met de link kan de inhoud zien, en een deellink heeft geen vervaldatum.
- Ruim oude links op via Settings > Data controls > Shared links > Manage. Daar verwijder je losse links of alle links tegelijk. Dat haalt het gesprek zelf niet weg.
- Heb je je chats met ChatGPT toch al breed gedeeld? Lees dan hoe je je data beschermt in ChatGPT en hoe je het ChatGPT-geheugen bekijkt of wist.
Gebruik je ChatGPT voor werk, kijk dan ook naar ChatGPT zakelijk. Links uit een beheerde werkruimte (Business, Enterprise, Edu) zijn volgens OpenAI alleen te openen door leden van diezelfde werkruimte. En wil je werk en privé scheiden, dan kan dat sinds kort met twee accounts in de ChatGPT-app.
Bronnen
Eindredactie: Jan van Musscher, hoofdredacteur · Zo werken we
Zie AI Nieuws Daily vaker in Google: voeg ons toe als voorkeursbron